
المقدمة: رحلة التحول الرقمي بين الابتكار والحماية
في خضم التحول الرقمي التاريخي الذي تعيشه المملكة العربية السعودية ضمن رؤية 2030، تتجه الأنظار نحو بناء بنية تحتية رقمية متطورة تُحدث نقلة نوعية في الخدمات الحكومية والقطاعات الحيوية. ومع تسارع وتيرة تبني تقنيات الذكاء الاصطناعي ومخرجات الثورة الصناعية الرابعة، تبرز الحقيقة الأكثر إلحاحاً: الفضاء السيبراني بحاجة إلى حصن منيع يحمي مكتسبات الوطن.
لذلك، جاء الأمر السامي رقم (57231) ليؤكد على إلزامية رفع مستوى الأمن السيبراني في جميع الجهات الحكومية، ويكرّس التزام المملكة ببناء بيئة رقمية آمنة، معتمداً على الضوابط والأطر الصادرة عن الهيئة الوطنية للأمن السيبراني (NCA)، والتي كان آخر إصداراتها وثيقة الضوابط الأساسية للأمن السيبراني (ECC-2:2024) لتكون الحد الأدنى الإلزامي الذي يضمن حماية الأصول الوطنية.
---
ما الذي تهدف إليه هذه الضوابط؟
تسعى الوثيقة المحدثة إلى:
· توفير معايير واضحة قائمة على أفضل الممارسات العالمية.
· تقليل المخاطر السيبرانية الداخلية والخارجية التي تهدد الأصول التقنية والمعلوماتية للجهات الوطنية.
· ضمان تحقيق أهداف الحماية الثلاثة:
الهدف الدلالة
السرية منع الاطلاع على البيانات إلا من قبل المصرّح لهم.
السلامة حماية الأنظمة والبيانات من التعديل والتخريب غير المصرح به.
التوافر ضمان استمرارية وصول المستفيدين إلى الخدمات في الوقت المناسب.
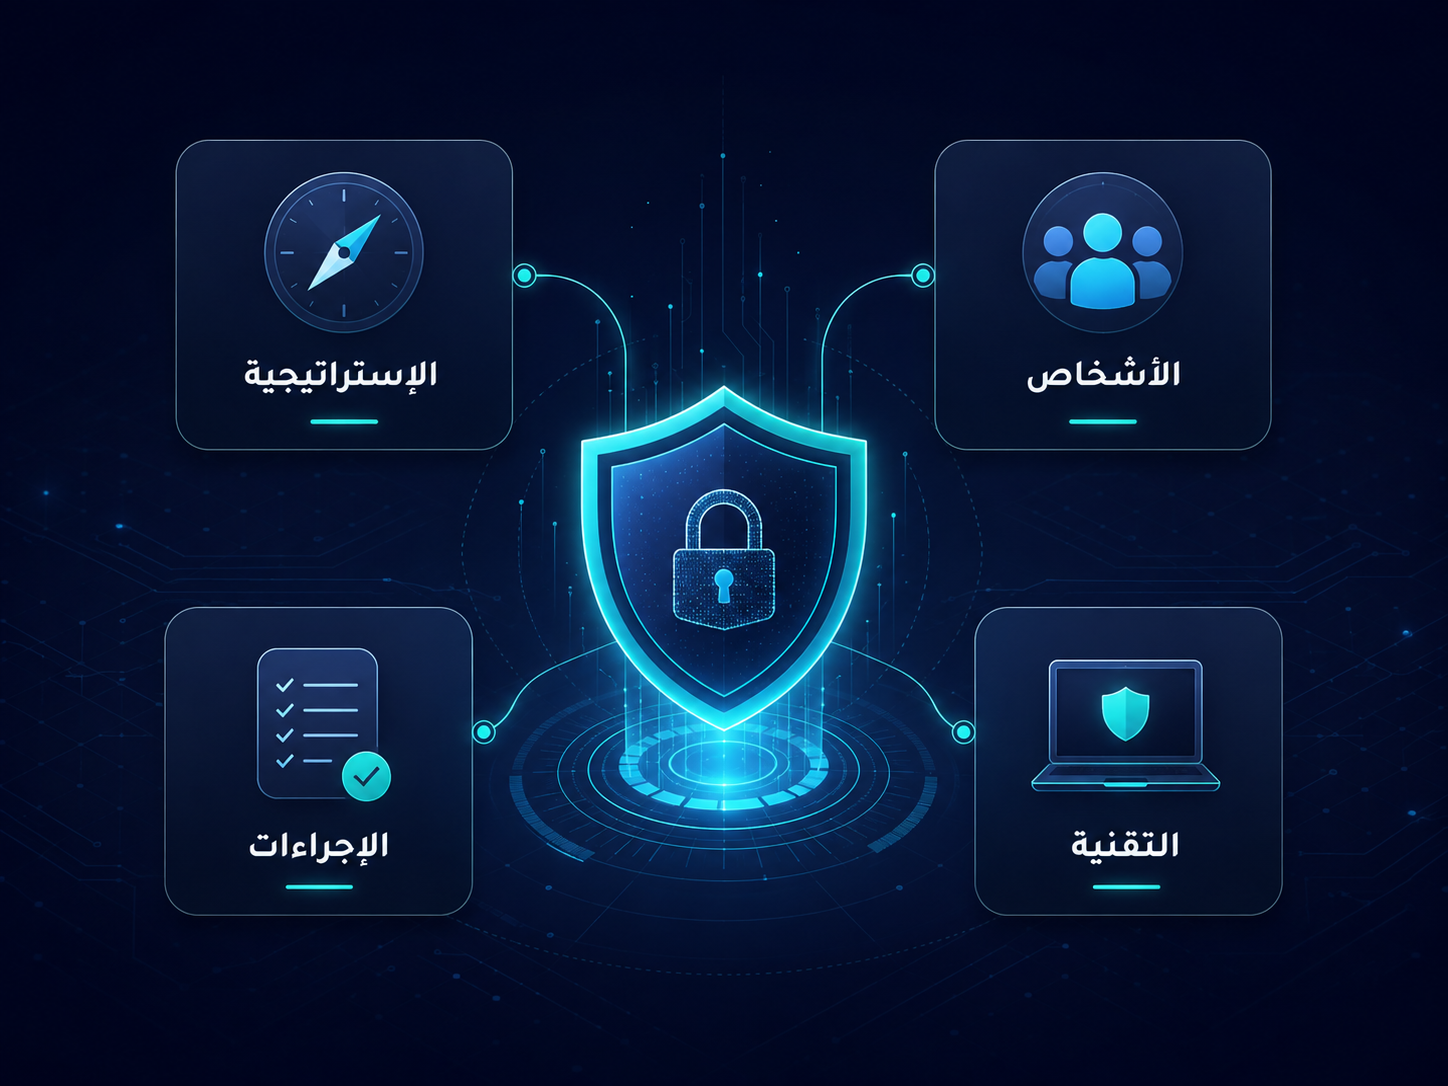
وتتكاتف هذه الأهداف ضمن أربعة محاور استراتيجية تشكل العمود الفقري للضوابط:
لمن هذه الضوابط؟ نطاق التطبيق الشامل
تتميز الضوابط بشموليتها الإلزامية لتشمل:
· الجهات الحكومية: الوزارات والهيئات والمؤسسات والشركات التابعة داخل المملكة وخارجها.
· القطاع الخاص: الشركات المشغلة والمستضيفة للبنى التحتية الوطنية الحساسة (CNIs).
· عموم الشركات الوطنية: تحث بقية القطاعات على الاستفادة من هذه المعايير كمرجعية لأفضل الممارسات الأمنية.
---
الهيكلية والتفاصيل: 4 مكونات رئيسية و108 ضوابط أساسية
تتألف الوثيقة من هيكل متكامل يشمل:
· 4 مكونات أساسية
· 28 مكوناً فرعياً
· 108 ضوابط أساسية
· 92 ضابطاً فرعياً
وتتوزع هذه المكونات وفق محاورها الاستراتيجية كالتالي:
---
1. حوكمة الأمن السيبراني
(9 مكونات فرعية – 22 ضابطاً أساسياً)
تهدف إلى إرساء القواعد الإدارية والتوجيهات العليا، ومن أبرز متطلباتها:
· إستراتيجية الأمن السيبراني: ربط خطط العمل بالمتطلبات التشريعية واعتمادها من أعلى سلطة في الجهة.
· إدارة الأمن السيبراني والسعودة الكاملة: إنشاء إدارة مستقلة تُشغل بالكامل بكفاءات سعودية متفرغة.
· لجنة إشرافية: لمتابعة الأداء وضمان الالتزام المستمر.
· إدارة المخاطر والتوعية: تقييم المخاطر في وقت مبكر، وتدريب العاملين على مخاطر التصيد والهندسة الاجتماعية.
---
2. تعزيز الأمن السيبراني
(15 مكوناً فرعياً – 68 ضابطاً أساسياً)
يمثل الخط الدفاعي التقني، ويتضمن:
· إدارة الأصول والصلاحيات (IAM): حصر شامل للأصول، وتطبيق مبدأ الحد الأدنى من الصلاحيات، وفرض المصادقة متعددة العوامل (MFA).
· حماية الشبكات والأنظمة: عزل الشبكات، حظر المواقع المشبوهة، حماية DNS، والتصدي لهجمات DDoS.
· حماية البريد الإلكتروني: استخدام آليات (SPF, DKIM, DMARC) والوقاية من الهجمات المتقدمة.
· التشفير والنسخ الاحتياطي: اعتماد المعايير الوطنية للتشفير، وإجراء نسخ احتياطية واختبارها دورياً.
· المراقبة واختبار الاختراق: تفعيل أنظمة SIEM والاحتفاظ بالسجلات لمدة 12 شهراً على الأقل، وإجراء اختبارات اختراق منتظمة.
---
3. صمود الأمن السيبراني
(مكون فرعي واحد – 4 ضوابط أساسية)
لضمان استمرارية الأعمال في مواجهة الطوارئ:
· إدارة استمرارية الأعمال (BCM): دمج متطلبات الأمن السيبراني في خطط الاستمرارية.
· خطط التعافي من الكوارث (DRP): تجهيز خطط واضحة للاستجابة للحوادث التي تهدد الخدمات الحرجة.
---
4. الأمن السيبراني للأطراف الخارجية والحوسبة السحابية
(مكونان فرعيان – 14 ضابطاً أساسياً)
· الأطراف الخارجية والموردون: إلزام الموردين ببنود السرية، واشتراط أن تكون مراكز العمليات المدارة (SOC) التي تتيح وصولاً عن بُعد موجودة بالكامل داخل المملكة.
· الحوسبة السحابية: عزل البيئات السحابية، وضمان توطين البيانات وفق أطر الهيئة الوطنية للأمن السيبراني وسدايا (NDMO).
---
أبرز التحولات في إصدار 2024
يأتي التحديث الأخير ليواكب المستجدات التقنية والتشريعية، وأبرز ملامحه:
المجال التحديث
الأنظمة التشغيلية فصل ضوابط (OT/ICS) في وثيقة مستقلة.
توطين الكوادر إلزامية السعودة الكاملة لوظائف الأمن السيبراني.
مراكز المراقبة المدارة اشتراط تواجدها داخل المملكة.
الهجمات المتقدمة إدراج ضوابط لمواجهة DDoS والبرمجيات الخبيثة غير المعروفة.
إدارة البيانات ربط تصنيف البيانات وتوطينها بسدايا لضمان التكامل التنظيمي.
---
الخاتمة: استثمار وطني لا مجرد التزام تنظيمي
تمثل وثيقة ECC-2:2024 نقلة نوعية في مسيرة الأمن السيبراني الوطني، وتجسيداً عملياً لرؤية المملكة في بناء فضاء سيبراني آمن وموثوق. والامتثال لها ليس التزاماً تنظيمياً فقط، بل استثمار استراتيجي يحمي الأصول الوطنية، ويضمن استمرارية الأعمال، ويدعم ريادة المملكة في مصاف الدول الرقمية الآمنة.