
في سعيها لتعزيز حضورها الرقمي، تتجه العديد من المؤسسات إلى الاستعانة بشركات وموردين خارجيين لتقديم خدمات إدارة الحسابات، وتطوير المحتوى، والمراقبة الآلية للعلامة التجارية، وحماية الهوية الرقمية، بالإضافة إلى خدمات الحوسبة السحابية.
ورغم الفوائد الكبيرة لهذه الخدمات، إلا أنها تفتح أبواباً جديدة للمخاطر السيبرانية. فالجهة الخارجية التي تمنح صلاحية الوصول إلى حساباتها أو بياناتها تصبح نقطة ضعف محتملة يمكن استغلالها. وإدراكاً لهذه التحديات، وضعت الهيئة الوطنية للأمن السيبراني في وثيقة OSMACC ضوابط صارمة لإدارة مخاطر الأطراف الخارجية.
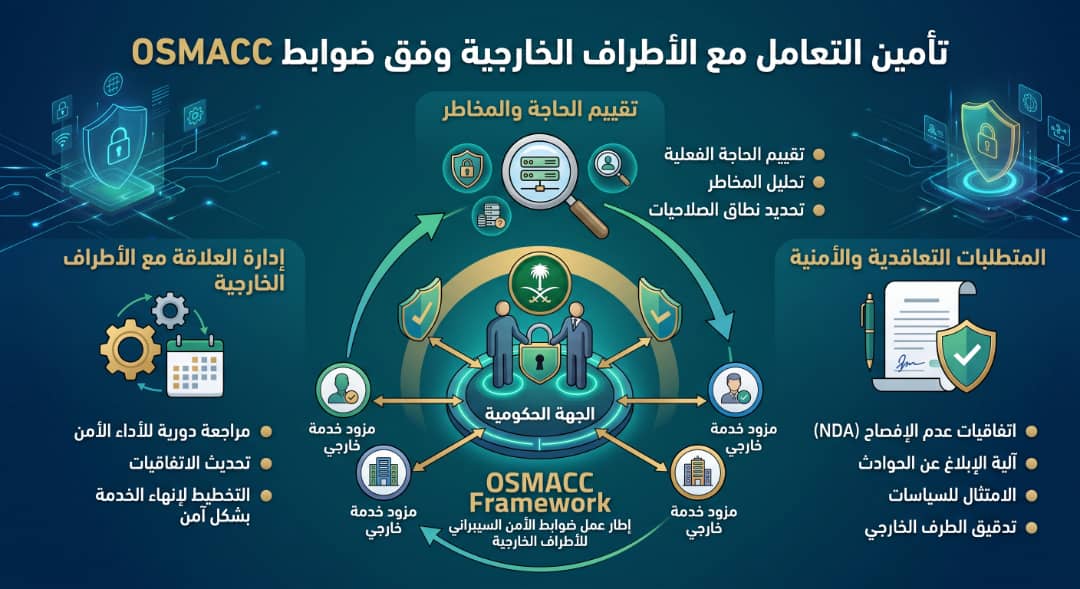
تقييم الحاجة والمخاطر:
توجب الضوابط إجراء تقييم دقيق وشامل قبل أي تعاقد:
· تقييم الحاجة الفعلية: دراسة ما إذا كان الحل الداخلي أكثر أماناً وكفاءة.
· تحليل المخاطر المصاحبة: تقييم موثوقية الطرف الخارجي وسجله الأمني، ودراسة سياساته وإجراءاته، وتحليل نقاط الضعف في بنيته التحتية، وتقدير التأثير المحتمل للاختراق، وتقييم التبعات القانونية.
· تحديد نطاق الصلاحيات والبيانات: منح الحد الأدنى من الصلاحيات والبيانات اللازمة فقط، وتطبيق مبدأ "الحد الأدنى من الامتيازات".
المتطلبات التعاقدية والأمنية:
في حال الاستعانة بطرف خارجي، يُلزم الإطار بإدراج شروط أمنية حازمة في العقود:
· اتفاقيات عدم الإفصاح (NDA): إلزام الطرف الخارجي بالسرية التامة، والتعهد بالحذف الآمن لكافة البيانات فور انتهاء الخدمة.
· آلية الإبلاغ عن الحوادث والثغرات: تحديد إجراءات تواصل واضحة لإبلاغ الجهة فور اكتشاف أي ثغرة أمنية أو حادث سيبراني.
· الامتثال للسياسات: إلزام الشركات المنفذة بتطبيق كافة متطلبات وسياسات الأمن السيبراني المعتمدة لدى الجهة والمتطلبات التنظيمية الوطنية.
· تدقيق الطرف الخارجي: حق الجهة في تدقيق الطرف الخارجي والتأكد من التزامه بالضوابط الأمنية.
إدارة العلاقة مع الأطراف الخارجية:
تتطلب الضوابط متابعة مستمرة للعلاقة مع الأطراف الخارجية من خلال:
· مراجعة دورية لأداء الطرف الخارجي والتزامه الأمني.
· تحديث الاتفاقيات عند الحاجة لمواكبة المتغيرات.
· التخطيط لإنهاء الخدمة بشكل آمن مع ضمان حذف جميع البيانات.
الخلاصة:
يمثل التعامل مع الأطراف الخارجية أحد أهم تحديات الأمن السيبراني في عصر الخدمات السحابية والاستعانة بالمصادر الخارجية. وتُعد ضوابط OSMACC إطاراً شاملاً لضمان استفادة الجهات من هذه الخدمات بأمان، من خلال التقييم الدقيق، والشروط التعاقدية الحازمة، والمتابعة المستمرة، مما يحمي حساباتها الرسمية وبياناتها من المخاطر المصاحبة لهذه العلاقات.